
Peu de choses font paniquer les utilisateurs de Windows aussi vite que la perte d'accès au lecteur C. Et pendant un bref instant ce mois-ci, ce cauchemar est devenu réalité pour une partie des utilisateurs de Windows 11 — en particulier ceux équipés de matériel Samsung.
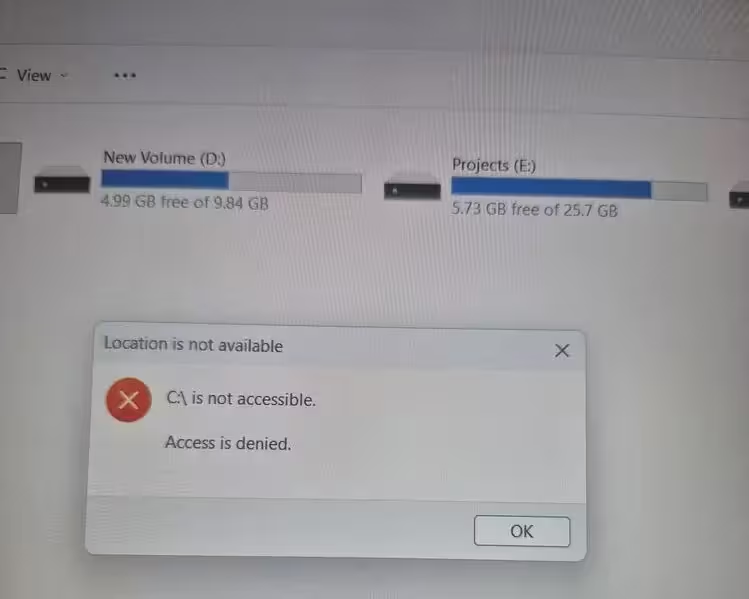
Les premiers témoignages ont commencé à apparaître peu après le déploiement du Patch Tuesday le plus récent. Certains utilisateurs ont découvert que leur disque système principal — le lecteur C où Windows est installé — refusait soudainement l'accès. Les autorisations semblaient corrompues. Des fichiers ne pouvaient plus être ouverts. Pour beaucoup, la situation ressemblait étrangement à une mise à jour Windows ayant mal tourné.
Cependant, Microsoft indique que le véritable coupable se situe ailleurs.
Après une analyse approfondie en collaboration avec Samsung, la société affirme que la perturbation a été déclenchée par un problème dans l'application Samsung Galaxy Connect plutôt que par les mises à jour de Windows 11 elles‑mêmes. Le calendrier avec la publication de Patch Tuesday en mars a rendu le bug suspect aux yeux de nombreux utilisateurs, mais les ingénieurs estiment que les éléments de preuve pointent clairement vers le logiciel de Samsung.
Un problème de compatibilité à découvert

D'après l'enquête menée par Microsoft, l'incident apparaît uniquement sur certains appareils Samsung exécutant les versions 24H2 et 25H2 de Windows 11. Les machines concernées incluent plusieurs ordinateurs portables Galaxy Book 4 ainsi que des modèles de bureau Samsung tels que NP750XGJ, NP750XGL, NP754XGJ, NP754XFG, NP754XGK, DM500SGA, DM500TDA, DM500TGA et DM501SGA. Cette liste montre que le problème touchait une gamme matérielle spécifique plutôt qu'une distribution Windows globale.
L'application Galaxy Connect — conçue pour lier les appareils et services Samsung à l'environnement Windows — aurait introduit un problème d'autorisations qui a perturbé la manière dont Windows gère l'accès au disque système. Sur les machines affectées, la manière dont l'application modifiait ou interagissait avec les listes de contrôle d'accès discrétionnaires (DACL) a semblaient empêcher le système d'appliquer correctement les autorisations de fichiers et de dossiers sur le lecteur C.
Pour contenir la propagation du problème, Microsoft a retiré la version problématique de l'application du Microsoft Store. Samsung a ensuite republié une version antérieure et stable du logiciel afin que les nouvelles installations n'entraînent pas la même défaillance. Cette mesure a permis d'empêcher que davantage de machines reçoivent automatiquement la build défectueuse via le magasin d'applications de Microsoft.
Parallèlement, Microsoft poursuit son travail avec Samsung pour analyser le bug en profondeur et réduire le risque de récidive. Les équipes techniques cherchent à déterminer précisément quelles modifications apportées par Galaxy Connect ont déclenché l'altération des autorisations et comment éviter que des utilitaires tiers très intégrés aux paramètres système n'interfèrent avec les mécanismes de sécurité de Windows.
La situation a également suscité un intérêt important de la part de la communauté technique. Un utilisateur de Reddit connu sous le pseudonyme Theangelo2 a examiné le comportement observé et a suggéré que la cause profonde pourrait impliquer une implémentation défaillante de la DACL (discretionary access control list) sur certaines images système affectées. Si cette hypothèse se confirme, elle expliquerait pourquoi les permissions des lecteurs se sont soudainement brisées sur certaines machines Galaxy : l'application tierce aurait modifié, corrompu ou appliqué de manière incorrecte des règles qui contrôlent l'accès au disque.
En d'autres termes : le bug n'était pas ancré dans Windows lui‑même. Il est apparu à cause de l'interaction entre le logiciel de Samsung et les mécanismes de sécurité de Windows, en particulier ceux gérant les permissions NTFS et les DACL. Ce point fait toute la différence pour l'analyse des risques, la responsabilité et la manière de répondre à l'incident.
Cette distinction est importante. Les mises à jour Windows sont souvent les premières suspectes lorsque des comportements étranges surviennent après Patch Tuesday, mais ce cas illustre comment des utilitaires tiers — surtout ceux profondément intégrés aux autorisations système — peuvent provoquer des problèmes tout aussi perturbateurs. Les administrateurs IT et les utilisateurs avancés doivent garder à l'esprit que l'écosystème logiciel autour de Windows inclut de nombreux composants éditeurs tiers qui peuvent altérer le fonctionnement du système si leur intégration est imparfaite.
Pour l'instant, Microsoft indique que l'incident a été contenu en retirant la version concernée de l'application et en la remplaçant par une version réputée plus sûre. Des détails supplémentaires sont attendus à mesure que l'enquête conjointe progresse, notamment des informations techniques plus précises sur la nature des modifications apportées aux DACL et sur les correctifs définitifs à appliquer.
Pour les propriétaires de Galaxy Book qui ont soudainement perdu l'accès à leur lecteur C, la bonne nouvelle est simple : la remise en état est déjà en cours — et Windows lui‑même n'était pas le méchant dans cette histoire. Néanmoins, il reste utile d'expliquer clairement les causes possibles, les indicateurs à surveiller, et les étapes à suivre pour diagnostiquer et corriger un souci similaire, que vous soyez administrateur, technicien de support ou utilisateur avancé.
Indicateurs et symptômes courants à surveiller :
- Impossibilité d'accéder au lecteur C via l'Explorateur de fichiers. - Messages d'erreur liés aux permissions ou à l'accès refusé lors de l'ouverture de fichiers ou de dossiers. - Échec d'exécution de certaines applications qui s'attendent à écrire sur le disque système. - Comportement anormal après une installation d'application Samsung ou une mise à jour liée au matériel Samsung. Ces signes peuvent aider à isoler la cause vers un problème d'autorisations plutôt que vers une corruption physique du disque.
Comment vérifier l'état des permissions (vérifications de base) :
- Utilisez l'Explorateur de fichiers pour vérifier les propriétés de dossiers critiques (clic droit > Propriétés > Sécurité) et examiner les comptes et groupes listés. - Pour une vérification en ligne de commande, des outils natifs tels que icacls permettent d'énumérer les permissions NTFS sur un dossier ou un lecteur : par exemple, exécuter "icacls C:\" (avec des privilèges administrateur) fournit un état lisible des ACL appliquées. - Les journaux d'événements Windows (Observateur d'événements) peuvent contenir des entrées liées aux erreurs d'accès ou aux échecs de service qui coïncident avec le moment où les problèmes sont apparus.
Remédiation et bonnes pratiques recommandées (approche générale) :
- Si vous constatez un problème similaire et que vous avez Galaxy Connect installé, commencez par éviter toute mise à jour automatique de cette application jusqu'à confirmation par Samsung et Microsoft. - Désinstaller la version récemment ajoutée (ou invasive) peut restaurer l'accès si l'application a immédiatement altéré les ACL ; toutefois, la désinstallation seule ne garantit pas le rétablissement complet des permissions si elles ont été modifiées de façon persistante. - En cas de permissions corrompues, il peut être nécessaire de réappliquer des ACL par défaut sur des dossiers spécifiques via icacls ou de restaurer une sauvegarde des paramètres système. Les administrateurs peuvent avoir des scripts de restauration des ACL en environnement d'entreprise pour accélérer la récupération.
Considérations de sécurité et responsabilités :
- Lorsque des applications tierces modifient des paramètres système sensibles, cela crée un vecteur de risque. Les éditeurs comme Samsung doivent valider rigoureusement toute interaction avec les mécanismes de sécurité Windows, notamment les DACL et les API de gestion des privilèges. - Les fabricants d'appareils OEM disposent souvent d'images systèmes personnalisées et d'utilitaires préinstallés ; ces éléments doivent être testés sur chaque version de Windows prise en charge (comme 24H2 et 25H2) pour garantir la compatibilité des permissions et la stabilité globale.
Analyse technique succincte (pour techniciens) :
- La DACL est la structure qui définit quels comptes ont quelles permissions sur un objet NTFS. Si une application tierce écrit, supprime ou réordonne des entrées dans la DACL sans respecter les conventions Windows ou sans vérifier les SID (Security Identifiers), elle peut involontairement supprimer des permissions critiques ou introduire des entrées conflictuelles. - Des modifications incorrectes des ACL peuvent se manifester par des erreurs d'accès immédiates, des services qui ne démarrent plus ou des comptes système privés perdant leurs autorisations. - Les outils d'analyse forensique et les dumps d'ACL précédents peuvent aider à reconstituer l'état antérieur et à restaurer les paramètres corrects.
Impact de l'incident sur les utilisateurs et les entreprises :
- Pour les particuliers, la principale conséquence a été la frustration et la perte d'accès temporaire à leurs fichiers et applications. - Pour les services informatiques et les environnements gérés, un incident affectant le disque système peut nécessiter des procédures de reprise, activation de sauvegardes, validation des sauvegardes et communication aux utilisateurs concernés. - Les organisations avec des flottes de Galaxy Book devraient auditer l'installation de Galaxy Connect via leurs outils de gestion (MSIX, Intune, SCCM, etc.) et s'assurer que la version distribuée est la version approuvée et stable.
Réponse des éditeurs et prochaines étapes attendues :
- Microsoft a retiré la version problématique du Microsoft Store et collabore avec Samsung pour une analyse complète. - Samsung a publié une version antérieure stable de l'application pour limiter les nouvelles installations problématiques, mais une version corrective finalisée est attendue afin d'adresser la cause précise au niveau du code. - Les utilisateurs concernés pourront recevoir des instructions spécifiques de Samsung ou des correctifs automatisés via Windows Update ou le Microsoft Store une fois la solution validée.
Que peuvent faire les utilisateurs affectés dès maintenant ?
- Vérifiez la présence de Galaxy Connect dans la liste des applications installées et notez la version. - Si vous êtes confortables avec des outils avancés, exécutez « icacls C:\ » en tant qu'administrateur pour obtenir un aperçu des ACL appliquées et sauvegardez l'état actuel pour référence. - Si l'accès est complètement bloqué et que vous ne pouvez pas démarrer normalement, envisagez de démarrer en environnement de récupération Windows (WinRE) pour restaurer une sauvegarde système ou exécuter des commandes de réparation. - Contactez le support Samsung et Microsoft pour signaler l'incident et recevoir des conseils adaptés à votre modèle et version de Windows.
Leçons à retenir et recommandations pour l'avenir :
- Les administrateurs devraient limiter l'installation automatique d'utilitaires OEM sur des machines de production avant d'avoir validé leur compatibilité avec la version de Windows utilisée. - Disposer de sauvegardes régulières et de points de restauration système facilite la récupération en cas d'altération des permissions ou d'autres modifications critiques. - Les éditeurs tiers doivent mettre en place des tests d'intégration approfondis sur les interfaces sensibles (sécurité, stockage, pilotes) pour éviter d'impacter la fonctionnalité fondamentale du système d'exploitation.
En conclusion, même si la perte d'accès au lecteur C est une expérience alarmante, ce cas montre que la racine du problème peut provenir d'une application tierce plutôt que d'une mise à jour du système d'exploitation. La collaboration entre Microsoft et Samsung pour identifier et corriger la cause, l'enlèvement rapide de la version fautive du Microsoft Store et la remise en ligne d'une build stable ont permis de limiter l'impact. Pour les utilisateurs, la vigilance, la compréhension des indicateurs d'erreur liés aux permissions, et la prudence vis‑à‑vis des installations automatiques d'utilitaires OEM restent des pratiques essentielles pour réduire le risque d'incidents similaires à l'avenir.

"Geek dans l'âme, je teste les derniers smartphones et gadgets pour vous aider à faire le meilleur choix."
Discussion
Laisser un commentaire
Commentaires (3)
Bof, utile mais ça montre un vrai pb: utilitaires OEM qui trafiquent les ACL sans tests. Admins, bloquez installs auto, backups obligatoires
Tout ça pour Galaxy Connect ? Vraiment ? J'ai du mal à croire que MS n'ait pas vu ça avant, ou alors ils ont zappé les logs ?
Je l'ai vécu sur un Galaxy Book, panique totale quand C: a disparu. Finalement c'était Galaxy Connect, j'ai désinstallé et utilisé icacls pour restaurer les ACL, pas fun du tout