

Résumé : un tournant pour les magasins d'applications
Big Tech a perdu un peu de contrôle. Après une longue enquête, la Competition and Markets Authority (CMA) du Royaume‑Uni a obtenu des engagements contraignants d'Apple et de Google visant à remodeler le fonctionnement de leurs magasins d'applications au Royaume‑Uni — et ces changements pourraient redistribuer les cartes pour les développeurs et les consommateurs.
Sous l'accord avec la CMA, les deux propriétaires de plateformes se sont engagés à ne pas favoriser de manière injuste leurs propres applications dans les résultats de recherche ou les classements des boutiques. Simple ? Pas vraiment. Mais clair. Le régulateur a également exigé des protections renforcées pour les données des développeurs : les informations recueillies lors des contrôles d'applications ne peuvent pas être réutilisées pour obtenir un avantage indu pour les services propres à une entreprise.
Détails de l'accord et principaux engagements
L'accord formel impose des obligations comportementales précises plutôt que des promesses générales : cela donne à la CMA plus de leviers pour vérifier la conformité et, le cas échéant, exiger des mesures supplémentaires ou infliger des sanctions. Concrètement, les engagements couvrent deux grands axes : la non‑discrimination des applications et la protection des données des développeurs.
Non‑discrimination dans les résultats et les classements
Les plateformes doivent éviter d'accorder à leurs propres applications une visibilité préférentielle dans les moteurs de recherche internes, dans les classements par catégories ou dans les recommandations personnalisées. Cela concerne notamment :
- les algorithmes de classement des magasins d'applications (App Store d'Apple et Google Play) ;
- les interfaces de recherche et les résultats affichés en priorité ;
- les placements de promotion ou de mise en avant qui favorisent systématiquement les services natifs.
La mise en œuvre implique une transparence accrue sur les critères de classement, ainsi que des mécanismes pour démontrer l'absence de traitement discriminatoire envers les applications tierces.
Protection des données des développeurs
Le régulateur a exigé que les informations collectées lors de l'examen des applications (processus de revue) ne puissent pas être exploitées par la plateforme pour développer ou améliorer des services concurrents. Autrement dit, les données de diagnostic, les métriques d'utilisation et tout autre renseignement fourni par un développeur pendant la validation ne doivent pas être détournés à des fins commerciales au profit du propriétaire de la boutique.
Interopérabilité : l'obligation clé pour Apple
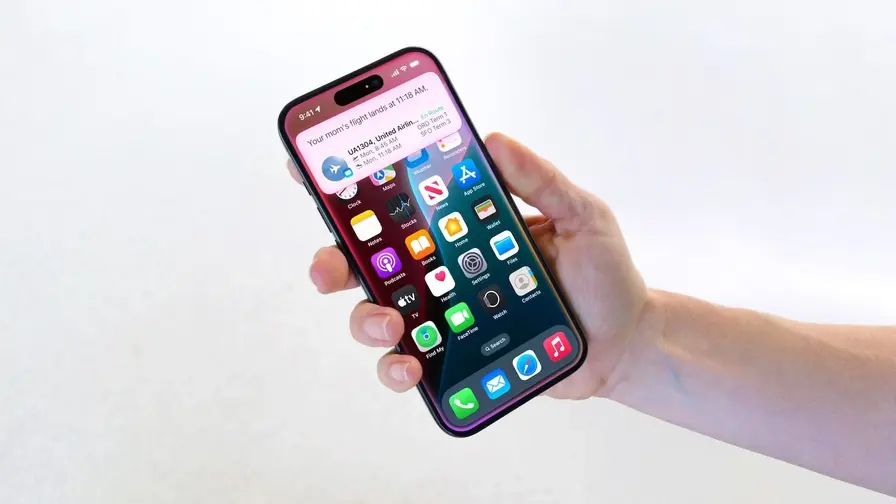
Pour Apple, l'accord met l'accent sur l'interopérabilité. La firme doit faciliter l'accès des développeurs tiers à certaines fonctionnalités spécifiques à l'iPhone. Cela inclut, par exemple, l'accès à des interfaces liées aux portefeuilles numériques, aux API système pertinentes et à d'autres capacités auparavant réservées aux applications natives d'Apple.
Que signifie l'« accès facilité » ?
L'obligation n'équivalent pas à un démantèlement complet du « jardin clos » d'Apple. En revanche, elle représente un assouplissement contrôlé des portes :
- procédures claires pour demander et obtenir l'accès aux API et fonctionnalités limitées ;
- critères objectifs et non discriminatoires d'acceptation des demandes ;
- délais transparents pour le traitement des requêtes et possibilité d'un recours en cas de refus injustifié.
Ces mesures permettront potentiellement aux wallets tiers, aux services de paiement et à d'autres applications systèmes de rivaliser plus efficacement avec les solutions natives d'Apple, tout en conservant des garanties de sécurité et de confidentialité.
Engagements similaires pour Google
Google a accepté des engagements qui reprennent le principe de non‑discrimination et la protection des données des développeurs. Les obligations pour Google visent à garantir que Google Play ne favorise pas systématiquement les applications de Google dans les classements et les résultats de recherche, et que les données issues des revues d'applications ne soient pas utilisées pour avantager ses propres services.
Accès aux services système et compatibilité
Sur Android, l'écosystème est déjà plus ouvert qu'iOS, mais les engagements renforcent l'obligation de traiter de manière équitable les demandes d'accès à certaines fonctionnalités et d'assurer la compatibilité des applications tierces sans blocages techniques injustifiés.
Calendrier, supervision et sanctions
Le calendrier fixé par la CMA est serré : les nouvelles règles doivent être effectives à partir du 1er avril. La CMA a annoncé une surveillance rapprochée. Si Apple ou Google s'écartent de leurs engagements, le régulateur n'hésitera pas à imposer des obligations formelles et des amendes substantielles. Cette menace vise à transformer des promesses en pratiques concrètes et vérifiables.
Mécanismes de contrôle
Pour assurer le suivi, la CMA peut :
- exiger des rapports périodiques sur les changements apportés aux algorithmes et politiques de classement ;
- demander des preuves techniques (logs, audits externes) montrant l'absence de discrimination ;
- ordonner des mesures correctives ou des injonctions si des manquements sont constatés.
Le caractère contractuel des engagements donne à la CMA des leviers juridiques plus directs qu'une simple recommandation ou qu'une procédure contentieuse longue.
Comparaison avec la régulation européenne
L'approche britannique complète mais diffère de la dynamique européenne. L'Union européenne a déjà introduit des règles strictes via des textes comme le Digital Markets Act (DMA) et d'autres instruments, visant à encadrer les grandes plateformes et leurs « gatekeepers ». La méthode de la CMA a été décrite comme plus pragmatique et interactive : elle vise des changements applicables et contraignants par voie d'engagements négociés, plutôt que d'attendre des décisions judiciaires longues.
Points communs et différences
- Points communs : objectif de réduire les pratiques anti‑concurrentielles, protection des développeurs et des consommateurs, accent sur la transparence.
- Différences : la CMA privilégie des engagements comportementaux négociés, tandis que l'UE s'appuie davantage sur des obligations législatives générales applicables à l'ensemble du marché européen.
Cette complémentarité peut accélérer l'application effective des principes de concurrence et d'interopérabilité à l'échelle mondiale si d'autres régulateurs s'inspirent du modèle britannique.
Impacts pour les développeurs et les entreprises
Pour les développeurs, l'accord ouvre des opportunités tangibles mais impose aussi des défis :
- Accès élargi aux fonctionnalités d'appareils : possibilité de concurrencer des services natifs (ex. wallets, services de communication) ;
- Plus grande équité de visibilité : meilleure chance d'apparaître dans les résultats et recommandations sans être pénalisé ;
- Besoin d'adapter les stratégies produit et commerciales en exploitant de nouveaux points d'intégration ;
- Nécessité d'assurer la conformité technique et la sécurité pour obtenir l'accès aux API sensibles.
Les éditeurs d'applications devront surveiller les changements annoncés, mettre à jour leurs feuilles de route (roadmaps) et envisager de nouveaux tests d'intégration pour tirer parti des accès facilités.
Conséquences pour les petites entreprises et startups
Les petites structures et les startups pourraient bénéficier le plus si l'exécution est effective : un accès équitable au marché et aux fonctionnalités système réduit les barrières à l'entrée et favorise l'innovation. Toutefois, ces acteurs doivent aussi se préparer à des exigences de conformité et à des audits éventuels pour prouver qu'ils respectent les politiques de sécurité et de confidentialité.
Conséquences pour les consommateurs
Les utilisateurs finaux pourraient voir plusieurs bénéfices :
- plus de choix dans les applications et services disponibles, notamment pour les paiements et les wallets ;
- amélioration de la concurrence, potentiellement conduisant à des services plus innovants et à une pression sur les prix ;
- garanties de confidentialité et sécurité maintenues, car Apple et Google ont insisté sur la préservation de ces principes dans leurs déclarations publiques.
Cependant, l'impact réel dépendra de la qualité de la mise en œuvre technique et des contrôles de sécurité associés aux nouveaux accès inter‑applications.
Aspects techniques : API, revues d'applications et algorithmes de classement
Le coeur des changements est technique autant que juridique. Quelques précisions utiles :
APIs et interfaces système
Les demandes d'accès aux APIs propriétaires devront être traitées selon des critères objectivables. Techniquement, cela implique la définition de contrats d'interface (specs) clairs, de permissions granulaires et de mécanismes d'authentification robustes (tokens, clés d'API, scopes limités).
Processus de revue d'applications
Les processus de revue devront documenter précisément quelles données sont collectées, à quelles fins et comment elles sont isolées des équipes produits qui travaillent sur des services concurrents. Des audits et des séparations organisationnelles (Chinese wall) peuvent être requis pour garantir la non‑utilisation des données des développeurs.
Algorithmes de classement et transparence
Les magasins devront publier davantage d'informations sur les facteurs influençant les classements : pertinence, qualité, performance, taux de désinstallation, évaluations. La CMA peut demander des preuves que les mêmes règles s'appliquent également aux applications propriétaires et tierces.
Risques et limites de l'accord
Plusieurs défis peuvent limiter l'impact immédiat :
- complexité technique : ouvrir certaines APIs sans compromettre la sécurité est délicat ;
- contournements possibles : des pratiques indirectes de mise en avant (publicité interne, intégrations privilégiées) peuvent subsister si elles ne sont pas explicitement interdites ;
- contradictions réglementaires : divergences entre juridictions (Royaume‑Uni, UE, États‑Unis) peuvent compliquer une application homogène à l'échelle mondiale.
La robustesse des inspections de la CMA et la volonté d'appliquer des sanctions détermineront l'efficacité à long terme de ces engagements.
Recommandations pratiques pour les développeurs
Pour tirer parti de ces changements et réduire les risques, voici des actions recommandées :
- Surveiller les communications officielles d'Apple, Google et de la CMA concernant les détails d'implémentation et les API ouvertes ;
- Documenter les demandes d'accès aux fonctionnalités système et préparer les justificatifs de sécurité et de confidentialité nécessaires ;
- Tester l'intégration sur des environnements pilotes (bêta) afin de mesurer l'impact sur l'expérience utilisateur ;
- Optimiser la visibilité dans les magasins d'applications via l'ASO (App Store Optimization) : métadonnées, descriptions, captures d'écran et taux d'engagement ;
- Préparer des stratégies commerciales au cas où l'accès aux fonctionnalités système modifie les modèles de revenus (partenariats, abonnements, monétisation directe).
Perspective stratégique : quel effet global ?
Le modèle britannique pourrait servir d'exemple pragmatique pour d'autres régulateurs cherchant des résultats rapides et appliqués. En combinant engagements contraignants, surveillance rapprochée et menace de sanctions, la CMA a démontré une voie alternative à la seule législation lourde ou à la confrontation juridique prolongée.
Si d'autres autorités suivent cette approche, le marché des applications mobiles pourrait évoluer vers plus d'ouverture et d'équité, tout en conservant les standards de sécurité et de confidentialité. À terme, cela pourrait encourager une concurrence accrue, stimuler l'innovation et améliorer les choix pour les consommateurs.
Conclusion : un petit pas pour les règles, un pas important pour la concurrence
Que faut‑il retenir ? Les engagements extraits par la CMA représentent une évolution significative : ils imposent des changements comportementaux concrets concernant la non‑discrimination et la protection des données des développeurs, et ils exigent une plus grande interopérabilité pour les fonctionnalités clés, en particulier sur iOS. Pour les développeurs, c'est le moment de revoir les roadmaps et d'explorer de nouvelles opportunités d'intégration. Pour les consommateurs, cela devrait se traduire par plus de choix. Enfin, pour les régulateurs, la réussite de cette méthode pourrait inspirer des actions similaires ailleurs dans le monde.

FAQ rapide (points de vigilance)
- Calendrier : les règles doivent être opérationnelles à partir du 1er avril selon la CMA.
- Sanctions : la CMA peut imposer des obligations formelles et des amendes en cas de non‑respect.
- Champ d'application : l'accord concerne le Royaume‑Uni mais peut influencer d'autres juridictions.
- Sécurité et confidentialité : Apple et Google affirment vouloir préserver ces principes tout en appliquant les engagements.
Les observateurs du marché, les développeurs et les responsables produit gagneront à suivre de près l'exécution et les premiers rapports de conformité — ce sont eux qui révéleront si ces promesses se traduisent par des changements concrets et durables.

"Rédactrice spécialisée dans les réseaux sociaux et la culture web. Je suis les tendances qui font le buzz."
Discussion
Laisser un commentaire
Commentaires (3)
Ça a du sens tbh, mais j'attends les preuves concrètes, pas que des promesses.
Wow pas vu venir ! Si Apple ouvre vraiment ses APIs, ça peut tout changer, mais j'espère qu'ils garderont la sécurité, sinon risque énorme.
S'ils disent ne pas favoriser leurs applis, ok... mais qui vérifiera vraiment ? Les audits, logs, tout ça, ça suffira pas si y a des contournements.