
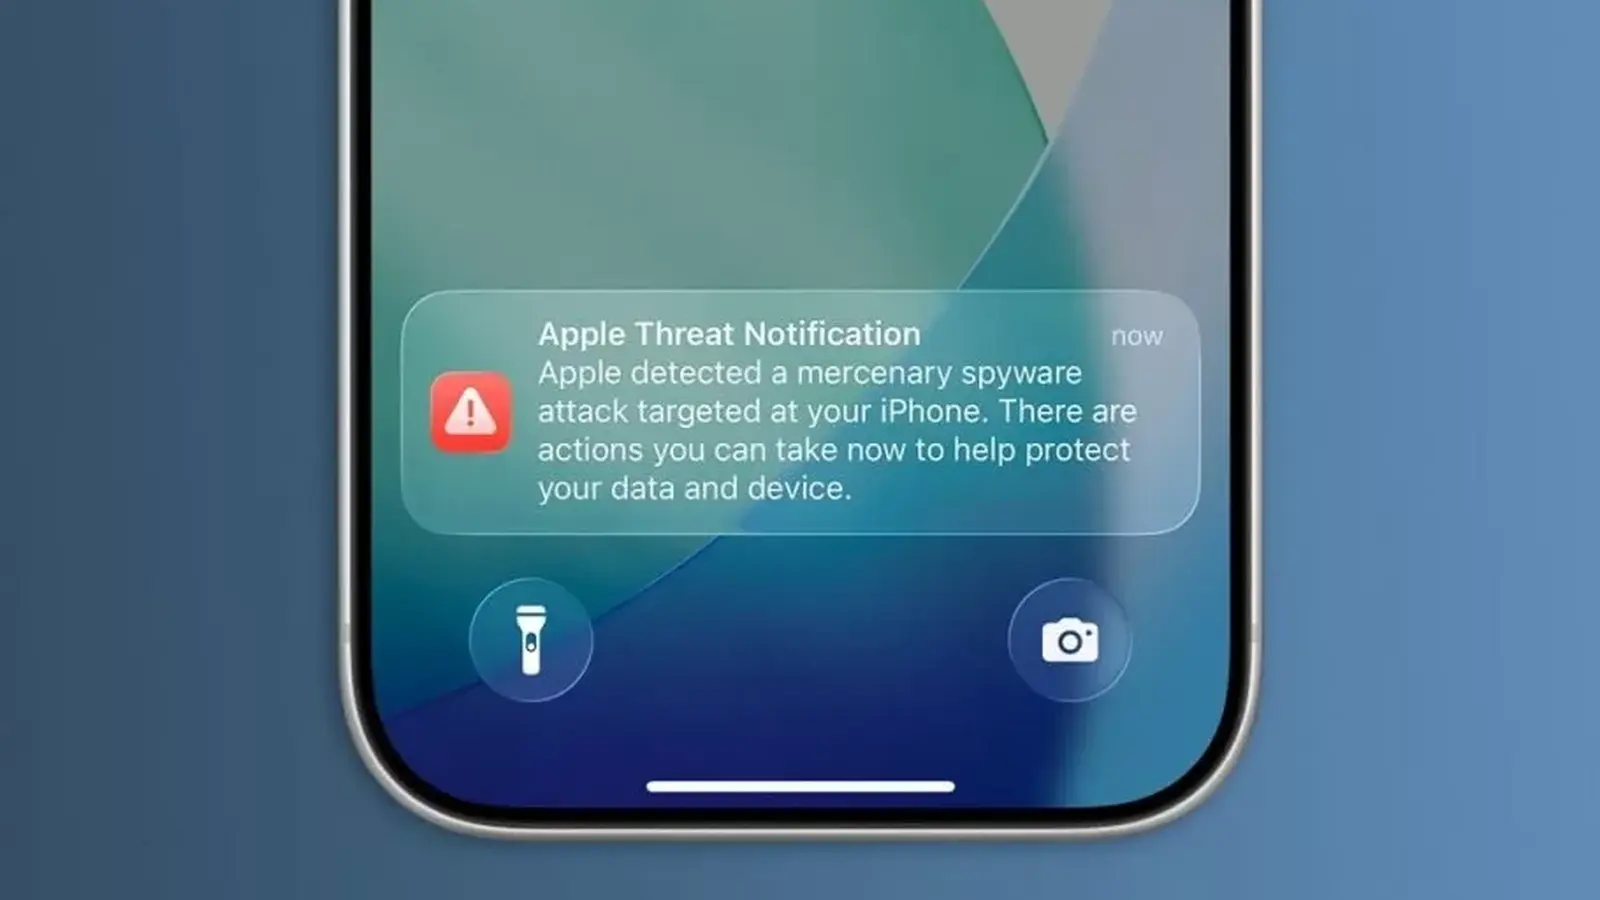
Si vous vous êtes réveillé cette semaine avec une alerte nette sur votre iPhone, Apple n'a pas tiré la sonnette d'alarme pour rien.
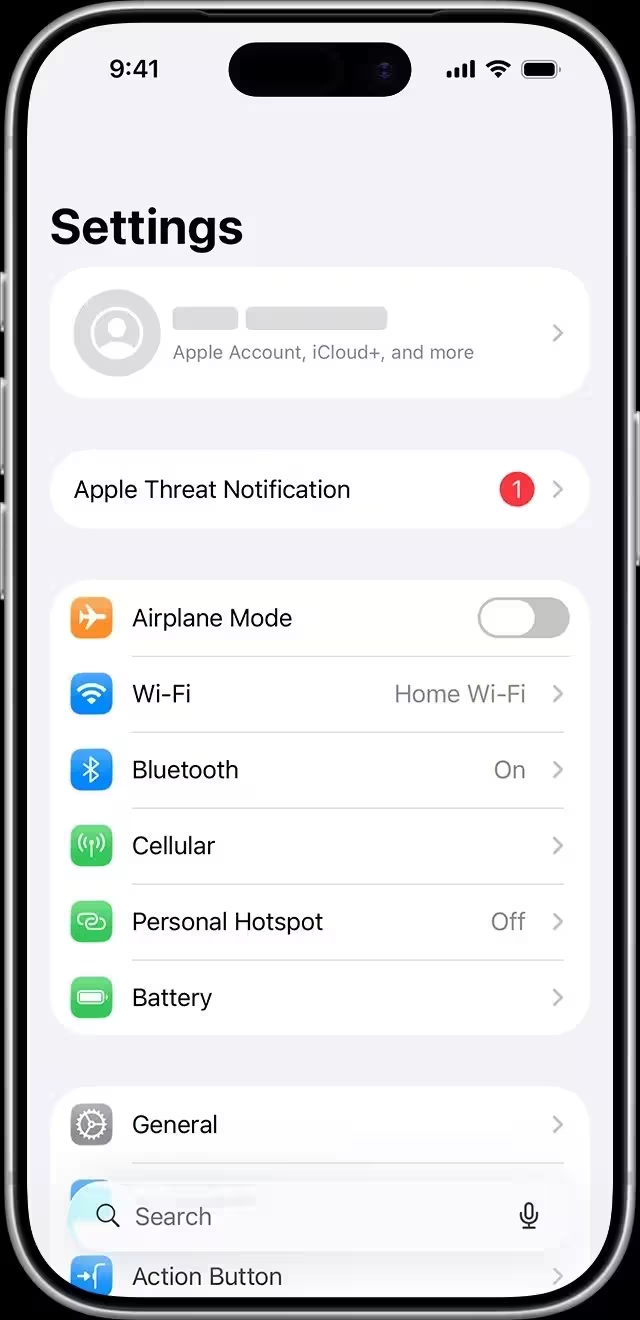
L'entreprise a envoyé des notifications de sécurité ciblées aux utilisateurs dans 110 pays, avertissant que certains appareils présentent des signes compatibles avec des logiciels espions de niveau gouvernemental hautement personnalisés, par exemple des outils de la même catégorie que Pegasus. Parallèlement aux avertissements, Apple a discrètement révisé l'interface de notification et publié une nouvelle page d'assistance pour guider les utilisateurs concernés dans les étapes suivantes.
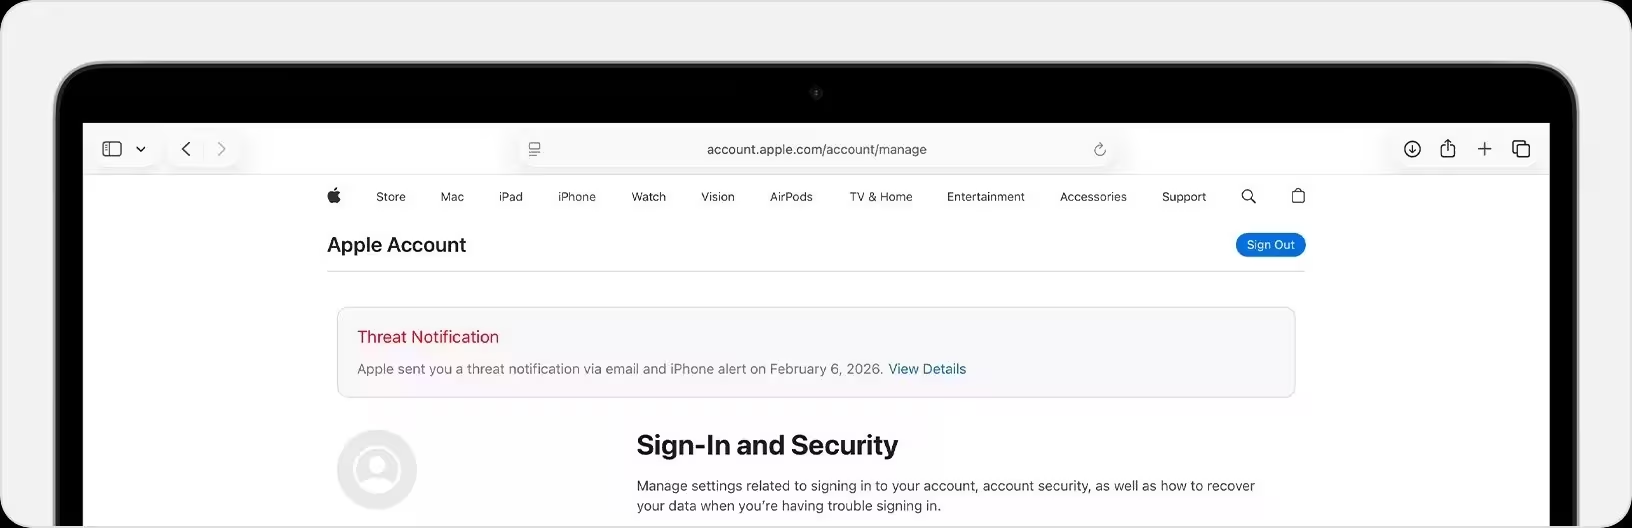
Sur les appareils mis à jour, le message arrive sous forme de notification sur l'écran de verrouillage : 'Apple a identifié une attaque de logiciel espion ciblée qui a peut‑être exploité votre iPhone. Il existe des mesures que vous pouvez prendre maintenant pour protéger vos données et votre appareil.' Apple envoie également la même alerte par e-mail et lors des connexions à l'identifiant Apple pour s'assurer que le destinataire concerné la voit.
Ce qu'Apple affirme clairement, c'est ceci : il ne s'agit pas de campagnes de logiciels malveillants ordinaires. Ces outils d'espionnage sont coûteux, complexes et généralement vendus par des entreprises privées, des sociétés comme NSO Group étant devenues synonymes de l'industrie, aux gouvernements et aux services de sécurité. Leurs acheteurs ne répandent pas leurs filets largement. Ils visent des journalistes, des défenseurs des droits humains, des hommes politiques, des diplomates et d'autres cibles de grande valeur.
La détection est difficile. Très difficile. Apple met en garde que la recherche en sécurité atteint rarement '100 pour cent de certitude.' Pourtant, la société affirme que ses avertissements reposent sur une analyse soigneuse et une grande confiance. Pour éviter de fournir aux attaquants une feuille de route pour l'évasion, Apple ne divulgue pas les méthodes exactes de détection.

Recevoir la notification ne signifie pas automatiquement que votre téléphone a été complètement compromis. Cela signifie que les systèmes d'Apple ont repéré une activité correspondant aux schémas comportementaux de la surveillance ciblée. Cela seul exige une action rapide.
La première ligne de défense recommandée par Apple est le Mode Verrouillage, une réduction extrême et délibérée de la surface d'attaque qui désactive de nombreuses fonctionnalités exploitées par les attaquants. Il bloque certaines pièces jointes iMessage, les demandes FaceTime inconnues, les invitations entrantes aux services Apple, les albums photo partagés et d'autres voies d'intrusion. Apple précise qu'elle n'a pas observé de percées réussies de logiciels espions sur des appareils alors que le Mode Verrouillage était activé.
Il existe aussi une aide en dehors d'Apple. La société oriente les utilisateurs affectés vers une assistance indépendante en sécurité numérique, comme la ligne d'assistance d'Access Now, qui fournit un soutien d'urgence aux personnes ciblées par des attaques.
Cet épisode rappelle que la technologie de surveillance a dépassé les défenses occasionnelles. Si une simple notification peut signifier que vous étiez la cible d'une tentative d'intrusion de niveau national, la démarche prudente est immédiate : mettez à jour, activez le Mode Verrouillage et demandez l'aide d'experts si vous pensez être à risque.

"Geek dans l'âme, je teste les derniers smartphones et gadgets pour vous aider à faire le meilleur choix."
Discussion
Laisser un commentaire
Commentaires
Aucun commentaire pour l'instant. Soyez le premier.