

Imaginez la scène : vous confiez un iPhone vieillissant à un technicien et, avec quelques manipulations astucieuses et le matériel adapté, quelqu'un peut contourner le code de démarrage immuable du téléphone. Cela ressemble à un élément d'intrigue d'un thriller de hackers, mais des chercheurs ont révélé une faiblesse réelle au niveau matériel qui fonctionne de manière très similaire.
À l'intérieur de la faille et quels appareils sont exposés
La société de sécurité Paradigm Shift a publié un rapport technique et une preuve de concept fonctionnelle pour un exploit qu'elle appelle usbliter8. La cible est SecureROM, le code de démarrage immuable gravé dans le silicium, sur les appareils utilisant les puces système Apple A12, A13 et S4, S5. Parce que SecureROM est intégré au silicium lors de la fabrication, la vulnérabilité ne peut pas être corrigée par une mise à jour logicielle.
Cela signifie que plusieurs appareils encore populaires sont concernés. La liste comprend :
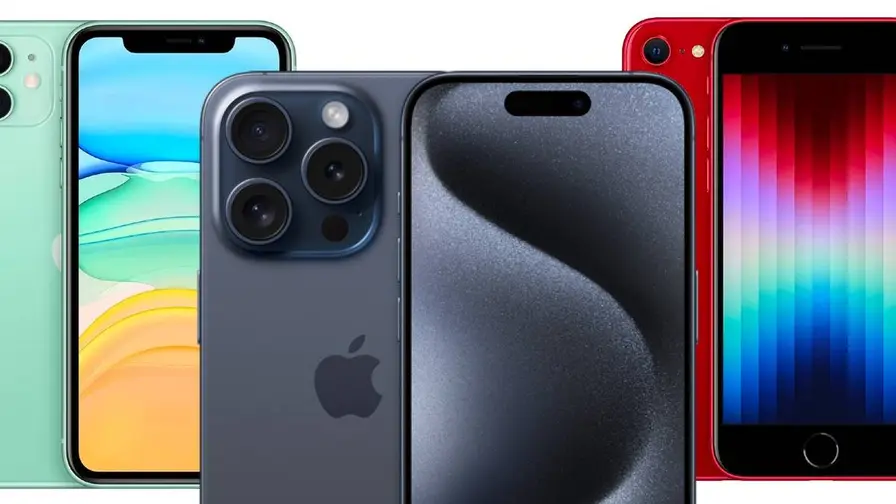
- iPhone XR, XS, XS Max
- iPhone 11, 11 Pro, 11 Pro Max
- iPhone SE (2e génération)
- iPad Air (3e génération), iPad mini (5e génération), iPad (8e et 9e génération)
- Apple Watch Series 4, Series 5 et la première Watch SE
- Également quelques autres appareils tels que l'Apple TV 4K de 2e génération et le Studio Display
Il y a une lueur de bonne nouvelle. L'exploit n'affecte pas le Secure Enclave, qui gère les codes d'accès et les clés de chiffrement, donc vos données chiffrées et les secrets Face ID ou Touch ID restent protégés. De plus, les puces plus anciennes A11 (présentes dans l'iPhone 8 et l'iPhone X) ne sont pas concernées, et les processeurs A14 et plus récents semblent à l'abri de cette méthode particulière.
Faut-il paniquer ? Pas pour tout le monde. L'attaque exige des compétences techniques et un accès direct à l'appareil. Ce n'est probablement pas quelque chose qu'un voleur opportuniste exécuterait en un instant. Pourtant, pour les utilisateurs qui conservent des données d'entreprise sensibles ou traitent des informations classifiées sur les modèles concernés, les enjeux sont réels et immédiats.
Paradigm Shift a coordonné la divulgation avec Apple avant la publication. Apple ne peut pas émettre un correctif traditionnel pour du code intégré dans le matériel. Leur conseil pratique est simple : si la sécurité de l'appareil est critique pour vous, envisagez de passer à un téléphone ou une montre plus récents avec un silicium non affecté.
Attendez-vous à deux réactions prévisibles. Les utilisateurs soucieux de la sécurité évalueront le coût d'un remplacement du matériel face à un risque faible mais réel. Et la communauté du jailbreak verra une opportunité, car ce type d'accès au niveau matériel peut intéresser ceux qui cherchent à repousser les limites imposées par le fabricant. Apple, de son côté, se concentrera sur la conception de futures puces plus résistantes à ce type d'attaque.
Ce que vous pouvez faire dès maintenant est simple. Utilisez un code d'accès fort et unique. Ne laissez pas vos appareils sans surveillance et évitez de les confier à des inconnus. Pour les téléphones professionnels, suivez les consignes de sécurité de votre entreprise et discutez avec votre équipe informatique des calendriers de remplacement du matériel.
Cet épisode rappelle que certaines vulnérabilités résident sous le système d'exploitation, dans le silicium lui-même. Elles sont plus difficiles à corriger et nécessitent souvent le remplacement du matériel plutôt qu'un simple téléchargement. Si vous possédez l'un des appareils affectés et traitez des informations sensibles, prenez la menace au sérieux. Si ce n'est pas votre cas, renforcez simplement votre code d'accès et poursuivez vos activités.

"Rédactrice spécialisée dans les réseaux sociaux et la culture web. Je suis les tendances qui font le buzz."
Discussion
Laisser un commentaire
Commentaires
Aucun commentaire pour l'instant. Soyez le premier.