

Google réécrit discrètement les règles du sideloading sur Android. Courte pause. Grand changement.
À partir de juin 2026, la plupart des appareils Android recevront un nouveau service système qui prépare en silence la vérification des auteurs d'applications. Considérez-le comme un gardien en arrière-plan: pas intrusif au départ, mais essentiel lorsque la vérification entrera en vigueur plus tard cette année.
Juillet apporte les premières annonces publiques. Google lancera globalement l'API Android Developer ID Status et ouvrira l'accès anticipé à l'API Android Developer Console. Parallèlement, les comptes à distribution limitée entreront en accès anticipé. Ces comptes ciblent les étudiants, les amateurs et les apprenants, c'est-à-dire les développeurs qui doivent partager des applications avec de petits groupes de test. Vous pouvez partager avec jusqu'à 20 appareils sans pièce d'identité officielle ni frais.
En août, attendez-vous à ce que ces comptes à distribution limitée et l'API Developer Console remaniée deviennent disponibles mondialement. Google présentera également un flux d'installation avancé destiné aux utilisateurs expérimentés qui tiennent à installer des applications de développeurs non vérifiés. Une concession pour les passionnés, oui. Une couche de sécurité, également oui.
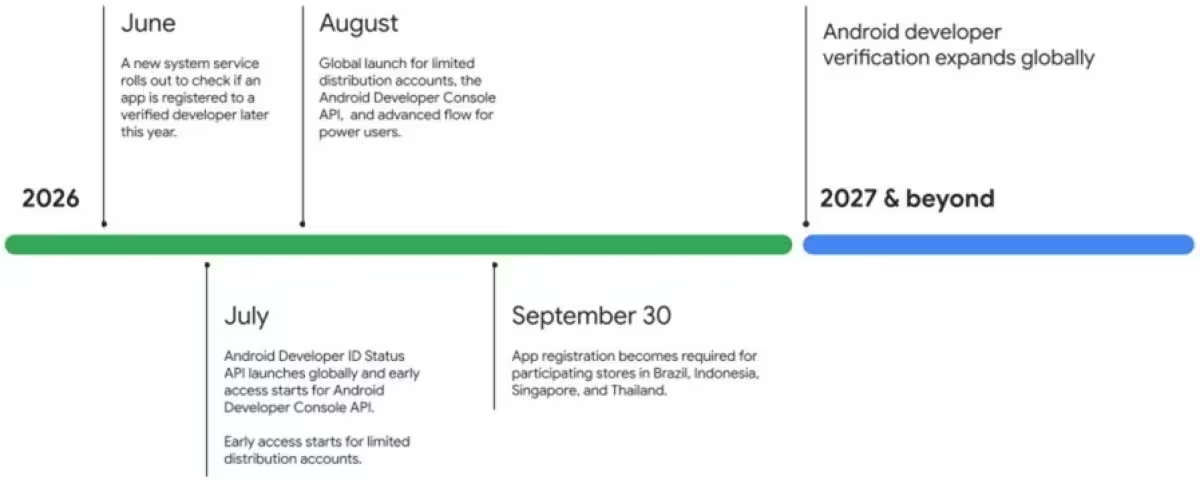
Puis les règles deviennent concrètes. Le 30 septembre, de nouvelles protections de vérification des développeurs entreront en vigueur au Brésil, en Indonésie, à Singapour et en Thaïlande. Les boutiques d'applications participantes devront enregistrer les applications et vérifier les développeurs. Cette liste inclut Play Store, Honor App Market (Honor), Oppo App Market (OPlus), Galaxy Store (Samsung), V-Appstore (vivo), Palm Store (Transsion) et GetApps (Xiaomi). Les utilisateurs conserveront la possibilité d'installer des applications non enregistrées, mais uniquement via Android Debug Bridge ou le nouveau flux avancé.
Google prévoit d'étendre l'exigence de vérification des développeurs à l'échelle mondiale en 2027, après avoir recueilli les retours des partenaires, des développeurs et des utilisateurs. Il s'agit donc d'un déploiement par étapes, avec une marge d'ajustement au fur et à mesure que surgissent des points de friction réels.
Si vous distribuez des applications au Brésil, en Indonésie, à Singapour ou en Thaïlande via l'une des boutiques listées, vous devez compléter la vérification des développeurs avant le 30 septembre.
Qu'est-ce que cela signifie concrètement ? Les développeurs devront fournir des documents et suivre un processus d'onboarding plus tôt que beaucoup ne le pensaient. Les boutiques d'applications prendront en charge davantage d'obligations de conformité. Les utilisateurs constateront un compromis : plus de protection contre les installateurs malveillants, mais potentiellement plus de friction pour exécuter une application provenant de l'extérieur de l'écosystème vérifié.
Cela freinera-t-il les malwares déguisés en applications ? Freinera-t-il l'expérimentation indépendante ? Les deux résultats sont possibles. Le conseil le plus prudent est pratique : les développeurs et les petits éditeurs devraient lancer dès maintenant la procédure de vérification, et les utilisateurs avancés devraient se familiariser avec le nouveau flux avancé s'ils veulent continuer le sideloading sans attendre 24 heures, délai que Google avait auparavant indiqué.
Attendez-vous à d'autres mises à jour au fil du calendrier, et planifiez en conséquence, car le sideloading sur Android est sur le point de changer de manière significative.

"Rédactrice spécialisée dans les réseaux sociaux et la culture web. Je suis les tendances qui font le buzz."
Discussion
Laisser un commentaire
Commentaires
Aucun commentaire pour l'instant. Soyez le premier.